Business
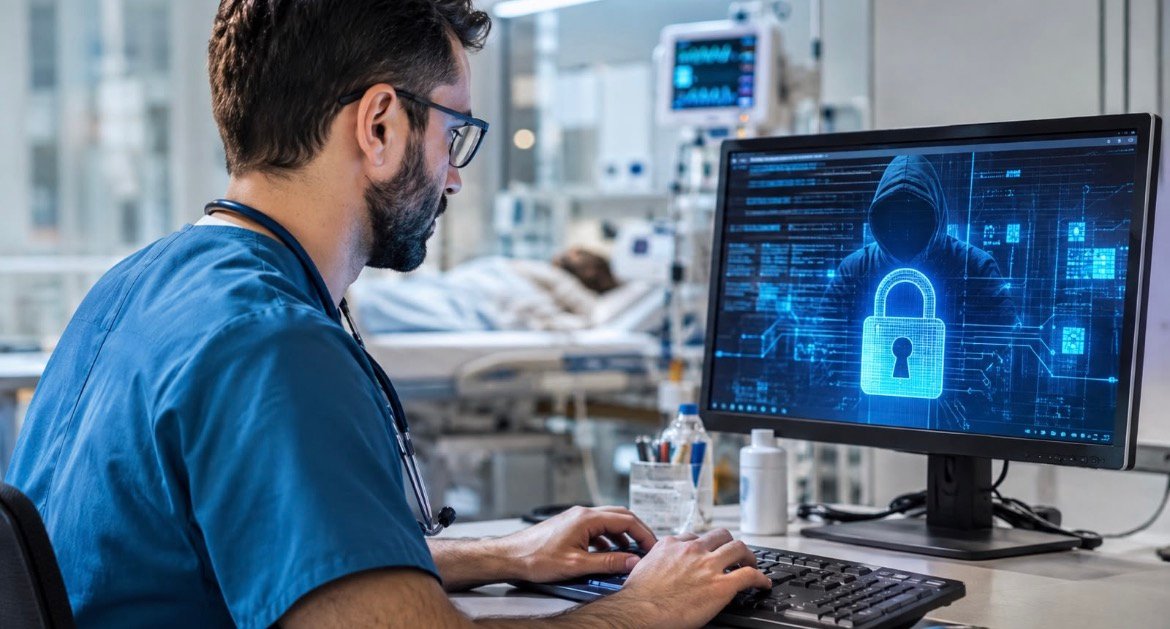
Saúde sob ataque: dados críticos, terceiros e investimentos otimizados


*As informações contidas neste texto são de responsabilidade dos colunistas e não expressam necessariamente a opinião deste portal.
**É expressamente proibido cópia, reprodução parcial, reprografia, fotocópia ou qualquer forma de extração de informações do site FashionLike sem prévia autorização por escrito, mesmo citando a fonte. Cabível de processo jurídico por cópia e uso indevido, esse conteúdo pode conter IA.
Fique por dentro!
Para ficar por dentro de tudo sobre o universo dos famosos e do entretenimento siga o FashionLike no Instagram.


Lauana Prado vence o Grammy Latino com projeto “Raiz BH”

Podcast Pulsar+ com a Dra. Camila Melotto reúne mais de 2,5 mil espectadores na TV BC

Grupo Negritude Júnior se apresenta em festival na cidade de Campinas

Adriano Canindé estreia nos cinemas nacionais como antagonista em “A Virada – Ignição da Alma”

Saúde sob ataque: dados críticos, terceiros e investimentos otimizados

Projeto “Lendas Brasileiras”: “Lobisomem” é o segundo single lançado por AnieRafa

Marcos & Belutti apresentam “Maiores de 18 – Deluxe” em comemoração aos 18 anos de carreira

Roberty Morais lança projeto autoral e prepara novidades para a sequência da carreira

Paschoalotto vence categoria de Inclusão LGBTQIA+

Jeninho assina contrato com a Warner Music após sucesso internacional

Cela Lopes conquista dois prêmios no Digital Awards Brasil 2026

EME volta à Fórmula 1, amplia presença na programação do GP de SP e tem encontro icônico com João Gomes

Francine Carvalho aposta em vestido de André Lama e sapato de Carlos Bairros

De Musa do Vasco a Miss Tattoo: Bia Fernandes é campeã do Miss Tattoo Online após pódio

Luan Santana lança EP ‘ALÉM DO REGISTRO’ com inédita ‘Olha a Moral’
-
 Eventos & Shows3 semanas atrás
Matheus e Kauan lançam “Nárnia” com participação de Léo Foguete
-
 Shows e Festivais4 semanas atrás
Réveillon do Varanda Estaiada terá vista privilegiada, queima de fogos e gastronomia all inclusive
-
 Famosos4 semanas atrás
Virginia Fonseca e Zé Felipe teriam tido recaída e web vai à loucura
-
 Entretenimento3 semanas atrás
Estética clean boy: o que está por trás do movimento aderido por muitos famosos
-
 Famosos4 semanas atrás
Rayane Figliuzzi vira assunto após suposta exigência milionária a Belo
-
 Musica e Youtube4 semanas atrás
Di Propósito leva o “Encontrin” para Marataízes em véspera de feriado
-
 Noticias4 semanas atrás
Felipe Nogueira trabalha a divulgação da romântica “Só de Pensar, Chorei”
-
 Entretenimento3 semanas atrás
Cela Lopes leva seu nome à roda-gigante de Balneário Camboriú em celebração especial